
IdoubleS CTM · Cyber-Threat-Modelling-Plattform
Governed Cyber Threat Model · Vertrauen durch Design
Sicherheitsteams verfügen bereits über Threat-Reports, Feeds und KI. Was fehlt, ist reguliertes Wissen: ein kundeneigenes Cyber-Threat-Modell, das festhält, was bekannt ist, worauf diese Erkenntnisse beruhen, wie sicher wir uns ihrer Richtigkeit sind und ob sie ausreichend validiert sind, um als Grundlage für Maßnahmen zu dienen – verknüpft mit Ihren kritischen Geschäftsfunktionen. IdoubleS überführt CTI in diese gemeinsame Wissensebene für Menschen und KI – über Detection, Hunting, Response und Threat-Led-Penetration-Testing hinweg. Vertrauen fest im Design verankert, nicht durch Herstellerversprechen.
AI-native · Made in Germany · läuft dort, wo Ihre Daten verbleiben müssen
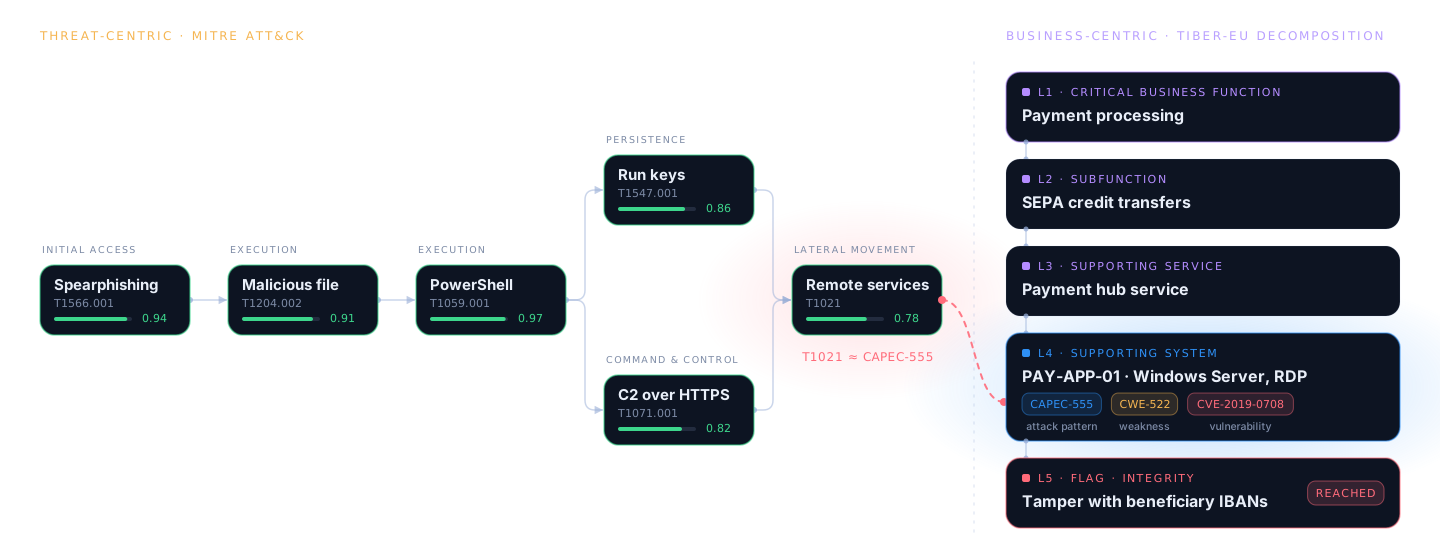
Links finden Sie die aus einem Report abgeleiteten und präzisierten Techniken des Angreifers. Die rechte Seite der Tabelle zeigt eine kritische Geschäftsfunktion, nach dem TIBER-EU-Ansatz in ihre Bestandteile zerlegt. Die Verbindung dazwischen ist eine Aussage – mit den zugrunde liegenden Belegen, ihrem Vertrauensgrad und der Entscheidung eines Analysten.
- CrowdStrike
- SVA System Vertrieb Alexander GmbH
- IBM Security
- Google Cloud
- Computacenter
- CrowdStrike
- SVA System Vertrieb Alexander GmbH
- IBM Security
- Google Cloud
- Computacenter
Die Debatte 2026
Geschwindigkeit und Volumen sind nicht mehr entscheidend. Vertrauen ist es.
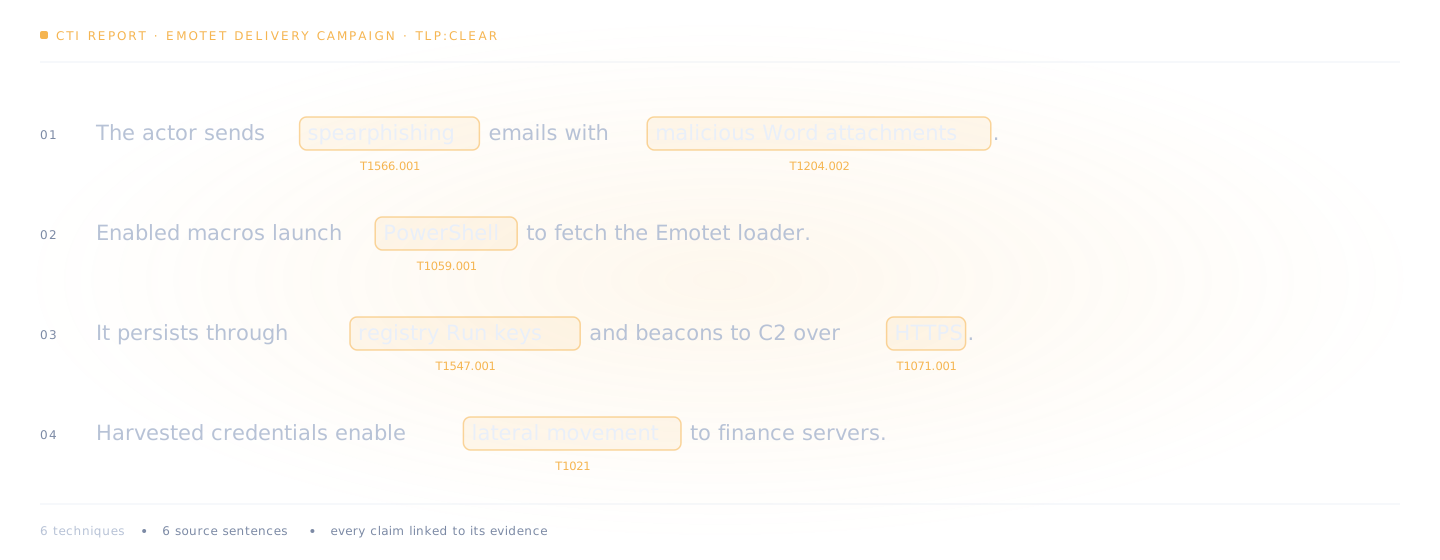
KI erfasst einen Report in Sekundenschnelle, und auf Basis der Ergebnisse wird in Maschinengeschwindigkeit gehandelt. Doch derselbe Report erzeugt beim nächsten Durchlauf einen anderen Graphen, vier Teams interpretieren ihn auf vier unterschiedliche Arten, und nichts zeigt, woher eine Aussage stammt oder ob sie überprüft wurde. Verifizierte und plausible Aussagen sehen gleich aus. Was ein SOC braucht, ist Wissen, das durch Belege gestützt, nachvollziehbar, validiert und kontinuierlich gepflegt ist – etwas, das kein Modell von sich aus bereitstellt.
- 01 · Repräsentation
Viele Konzepte, aber nur teilweise verbunden.
DML, ATT&CK, CAPEC, CWE, CVE und das Diamond Model formalisieren jeweils eine eigene Ebene oder Domäne. Isoliert genutzt oder uneinheitlich zugeordnet, ergeben sie kein kohärentes Threat-Modell, und Schlussfolgerungen über Ebenen hinweg bleiben für Menschen und KI gleichermaßen unzuverlässig.
IdoubleS CTM führt diese Standards in einer regulierten Repräsentation zusammen – mit Bedeutung, Relationen, Evidenz und Vertrauensgrad je Aussage sowie Verknüpfungen zwischen den Ebenen. Wird es als verbindliches Referenzmodell etabliert, erhalten Menschen und KI konsistentes, wiederverwendbares Bedrohungswissen als Grundlage für ihre Schlussfolgerungen.
- 02 · KI-generiertes Wissen
Ein Modell liest den Report. Wer steht für das ein, was es daraus ableitet?
KI-Extraktion ersetzt das Lesen von Threat-Reports, doch ihrer Ausgabe fehlen Verlässlichkeit, Vertrauensgrad und Validierung. Ungeprüfte Aussagen verbreiten sich mit Maschinengeschwindigkeit, und verifizierte und plausible Aussagen sehen gleich aus.
Im IdoubleS CTM werden extrahierte Informationen direkt in ein definiertes Schema überführt. Jede Aussage erhält eine Kennung, ihre Quelle, einen Vertrauensgrad und einen Validierungsstatus, und ein Analyst validiert sie, bevor sie in das Modell und die Workflows einfließt. Vertrauen, das von Anfang an im Design verankert ist – mit weniger fehlerhaften Detektionen und einer auditierbaren Antwort, wenn der Vorstand fragt, woher Sie es wissen.
- 03 · Operative Wiederverwendung
Dieselbe Threat-Intelligence, unterschiedliche Interpretationen.
Triage, Threat-Hunting, Detection-Engineering, Exposure-Management und Incident-Response machen aus Threat-Intelligence operatives Wissen – jeweils in eigenen Tools und Begriffswelten. Dieselbe Bedrohung wird dadurch unterschiedlich priorisiert und behandelt, mit doppeltem Aufwand, uneinheitlicher Abdeckung und Lücken zwischen den Teams.
IdoubleS CTM überführt Threat-Intelligence einmalig in Attack-Graphen, die mit Ihren kritischen Geschäftsfunktionen verknüpft sind, und macht sie anschließend überall als Single Source of Truth wiederverwendbar. Ein Modell, koordinierte Abwehr – mit abgestimmten Prioritäten und schnelleren, konsistenteren Entscheidungen.
- 04 · Datenhoheit und Interoperabilität
Wessen Wissensgut ist Ihr Bedrohungswissen?
Organisationen betreiben einen heterogenen Security-Stack, und das Wissen hinter jeder Fähigkeit bleibt im Ökosystem des jeweiligen Anbieters gebunden – schwer zu teilen und wiederzuverwenden. Die Abhängigkeit wächst, und wenn eine Technologie oder ein Anbieter wechselt, geht dieses Wissen verloren.
IdoubleS CTM ist ein herstellerunabhängiges Cyber-Threat-Modell, die gemeinsame Wissensebene zwischen Threat-Intelligence und Security-Operations. Über offene Standards und Schnittstellen integriert, hält es reguliertes Bedrohungswissen über CTI-Quellen und Sicherheitstechnologien hinweg wiederverwendbar. Plattform wechseln, Wissen behalten.
- 05 · Bereitstellung und Souveränität
Datenresidenz ist nicht Souveränität.
Sicherheitsplattformen werden zunehmend aus der Cloud bereitgestellt, während Organisationen unter unterschiedlichen regulatorischen und betrieblichen Anforderungen sowie mit unterschiedlichem Schutzbedarf arbeiten. Die Verarbeitung innerhalb der jeweiligen Region beantwortet die Frage der Datenresidenz, nicht aber, wer die Kontrolle über Daten, Modelle und Wissen hat. Dadurch passen sich Organisationen entweder der Architektur des Anbieters an oder halten sensible Daten zurück.
IdoubleS CTM wird nach Ihren Anforderungen bereitgestellt – in der Cloud, On-Premises oder Air-Gapped, auf Basis offener Standards und Open-Source-Frameworks, wobei Daten, KI-Modelle und das regulierte Wissen in Ihrer Umgebung verbleiben. Sie entscheiden, wo Ihre Daten und Ihr Wissen liegen.
Bewiesen, nicht angenommen
Gemessen mit dem Kunden, anhand einer gemeinsam erarbeiteten Baseline.
- 0%
exakte Baseline-Übereinstimmung der Techniken. Emotet-Delivery-Szenario, Durchschnitt von sechs automatisierten Durchläufen. Ryuk Ransomware erreichte 84 %.
- +0%
zusätzliche korrekte Techniken, von der Plattform gefunden und von Analysten bestätigt – in vier Wochen sorgfältiger manueller Arbeit übersehen.
- 11 von 11
native Regeln ausgelöst bei der Adversary-Emulation. Jede Regel erzeugte im SIEM des Kunden eine Offense, sobald die Technik ausgeführt wurde. Keine blieb stumm.
- 0%
Qualität der nativen SIEM-Regeln, von unabhängigen SIEM-Spezialisten anhand von sieben Kriterien bewertet, wobei nur geringe manuelle Anpassungen erforderlich waren.
Ergebnisse aus unserem Referenzprojekt im deutschen Verteidigungssektor, 2025–2026. Zum Referenzprojekt →
Die Plattform
Ein reguliertes Modell. Zwei Seiten. Eine Brücke.
Die bedrohungszentrische Seite modelliert die für Sie relevanten Angreifer. Die asset-zentrische Seite modelliert, was geschützt werden muss. Wo beide Seiten zusammenkommen, sehen Sie, welche aktuelle Kampagne welche kritische Geschäftsfunktion erreichen kann, und jede Aussage darüber bleibt mit ihrer Evidenz, ihrem Vertrauensgrad und der Entscheidung eines Analysten verknüpft.
Bedrohungszentrisch
Wer würde Sie angreifen, und wie.
Relevante Threat-Akteure, auf Basis Ihrer Geschäftsparameter priorisiert und jeweils mit einer Begründung versehen, sowie Attack-Graphen, veredelt aus den Reports, die Sie bereits erhalten.
Die Brücke
Welche Kampagne kann welche Funktion erreichen?
Exposition priorisiert nach Angreifer-Relevanz auf Basis von Motivation und Absicht statt allein nach CVSS, mit einem Szenario pro Akteur und Funktion.
Asset-zentrisch
Was geschützt werden muss.
Kritische Geschäftsfunktionen, nach dem Ansatz von DORA und TIBER-EU aufgeschlüsselt, einschließlich der Systeme und Komponenten, die sie unterstützen, sowie deren Schwächen.
Für wen es gedacht ist
Ein Modell, koordinierte Abwehr.
CISO · Vorstand
Verteidigungshaltung, die Sie belegen können
Eine zusammenhängende Darstellung für jede kritische Geschäftsfunktion. Wer sie bedroht und wie, was wir erkennen und was wir testen – mit einer nachvollziehbaren Kette von Threat-Intelligence bis zur Sicherheitsmaßnahme für DORA, NIS2 und TIBER-EU.
Zu den Use-CasesRisikomanager
Exponierung je kritischer Geschäftsfunktion
Schwächen und Pfade priorisiert nach Angreifer-Relevanz auf Basis von Motivation und Absicht. Dasselbe Modell, das SOC und Red Team nutzen, damit keine parallele Wahrheit entsteht.
Exposure-ManagementLeiter CDC · SOC
Abdeckung, Präzision, Kapazität
Abdeckung gezählt pro Angreifer und Technik, validierte Regeln mit weniger Fehlalarmen und Ausgangspunkte für Hunting und Response aus validierten Aussagen.
Detection-EngineeringTLPT · Red Team
Threat-Led-Penetration-Testing, reproduzierbar
Threat-Profile und Szenarien je kritischer Geschäftsfunktion, bis zu ihren Quellen zurückverfolgbar. Der nächste Testzyklus startet aus dem Modell, nicht auf einem leeren Blatt.
Threat-Led-Penetration-Testing
Souverän von Grund auf
Deutsches Startup, privat mit deutschem Kapital finanziert. Aufgebaut auf Open-Source-Frameworks.
Souveränität ist zum entscheidenden Kriterium für deutsche und europäische Sicherheitsverantwortliche geworden – und das ist nicht allein eine Frage des Datenstandorts. Entscheidend ist, wer die Kontrolle über das Wissen, die Modelle und die Abhängigkeiten hat. IdoubleS ist ein deutsches Unternehmen, privat finanziert mit deutschem Kapital, das konsequent auf Open-Source-Frameworks aufbaut und ohne Abhängigkeit von proprietärem Code auskommt. Stellen Sie die Plattform nach Anforderung bereit, und behalten Sie das Modell als Ihr eigenes Asset auf offenen Standards.
Über IdoubleSFinanzierung
Privates deutsches Kapital
Keine Venture-Runde, kein ausländischer Investor auf der Roadmap.
Grundlagen
Open-Source-Frameworks
Auditierbare Grundlagen statt proprietärem Code.
Was Kunden über uns sagen
In ihren Worten.
“Die Flut an CTI-Reports war manuell nicht mehr zu bewältigen. Heute veredelt die IdoubleS-Plattform sie zu einem Modell, dem wir vertrauen: bis zur Quelle nachvollziehbar, mit einem Vertrauensgrad bewertet und von Analysten validiert – in einer Qualität und Geschwindigkeit, die zuvor undenkbar waren.”
Leiter Cyber-Defence-Center, Referenzkunde, deutscher Verteidigungssektor
Dort anfangen, wo es zählt
Eine kritische Geschäftsfunktion. Ihre relevanten Angreifer. Zwei Use-Cases.
Ein klar abgegrenzter Pilot im Bereitstellungsmodell, das Ihre Anforderungen vorgeben, gemessen an Ihren eigenen Kriterien und anschließend auf Detection, Hunting, Response und Threat-Led-Penetration-Testing ausgeweitet.
Kostenlose Webinar- und Workshop-Reihe
Intelligence-Driven Cyber-Threat-Modelling auf der it-sa Expo&Congress 2026
Zwei Online-Webinare und ein Vor-Ort-Workshop in Nürnberg mit IdoubleS, CrowdStrike, SVA und einem Referenzkunden aus dem deutschen Verteidigungssektor. Auf Deutsch und Englisch, kostenfrei, inklusive eines Freiexemplars des begleitenden Buches.
- 14. Okt.Webinar 1 · CTI und das Cyber-Threat-Modell · online
- 21. Okt.Webinar 2 · Von Frameworks zum regulierten Cyber-Threat-Modell · online
- 27. Okt.Vor-Ort-Workshop · Deutsch · Nürnberg
- 28. Okt.Vor-Ort-Workshop · Englisch · Nürnberg
Kontakt
Cyber Threat Intelligence operationalisieren.
Machen Sie aus den Berichten und Feeds, die Sie bereits beziehen, ein reguliertes Cyber-Threat-Modell, mit dem Ihr SOC, Ihr Risikomanagement und Ihre Geschäftsleitung arbeiten können. Sagen Sie uns, wo Sie beginnen möchten.