
Unternehmen
Vertrauen im Design verankert. Souveränität als Bauprinzip.
KI liest Threat-Reports heute schneller als jeder Analyst, und auf Basis ihrer Ergebnisse wird mit Maschinengeschwindigkeit gehandelt. Was Verteidigern fehlt, ist Wissen, dem sie vertrauen können und über das sie selbst die Hoheit haben. IdoubleS entwickelt das kundeneigene Cyber-Threat-Modell als gemeinsame Wissensebene zwischen Threat-Intelligence und Security-Operations – validiert von verantwortlichen Menschen, wiederverwendet von jedem Team und jedem KI-Werkzeug und dort bereitgestellt, wo die Daten bleiben müssen.
- Gegründet
- 2011
- Hauptsitz
- Nidderau, Deutschland
- Finanzierung
- Privates deutsches Kapital
- Märkte
- Deutschland · DACH · EU
Wofür wir stehen
Deutsches Startup, privat finanziert mit deutschem Kapital.
Aufgebaut auf Open-Source-Frameworks · Ausgelegt auf technologische Souveränität
Digitale Souveränität steht für deutsche und europäische Sicherheitsverantwortliche ganz oben auf der Agenda, und Sicherheitsplattformen werden zunehmend aus der Cloud bereitgestellt, während Organisationen unter sehr unterschiedlichen Anforderungen arbeiten. Souveränität ist jedoch keine Frage davon, wo Daten verarbeitet werden. Entscheidend ist, wer die Kontrolle über das Wissen, die Modelle und die Abhängigkeiten hat und ob eine Organisation ihre Wahlfreiheit behält. IdoubleS ist ein deutsches Unternehmen, privat mit deutschem Kapital finanziert; die Plattform baut auf Open-Source-Frameworks auf, kommt ohne Abhängigkeit von proprietärem Code aus und wird nach den jeweiligen Anforderungen bereitgestellt – das Modell bleibt als Asset des Kunden in offenen Standards erhalten.
- Selbstfinanziert und deutsch
Kein Venture-Capital, kein ausländischer Investor
Die IdoubleS Cybersecurity GmbH ist vollständig durch privates deutsches Kapital finanziert. Die Roadmap richtet sich danach, Kundenprobleme zu lösen, nicht danach, Investoren zufriedenzustellen oder auf einen Exit hinzuarbeiten.
- Für Deutschland, DACH und die EU
Regulierte und sensible Umgebungen zuerst
Wir entwickeln primär für den deutschen, den DACH- und den EU-Markt, in denen DORA, NIS2, KRITIS und TIBER-EU den Maßstab für die Nachweisführung setzen.
- Fundament aus Open-Source
Technologische Souveränität, bewahrt
Der konsequente Einsatz von Open-Source-Frameworks vermeidet Abhängigkeiten von proprietärem Code und hält die Grundlagen auditierbar.
Unsere Vision und Mission
Wissen, das Sie verteidigen können, und das Ihnen gehört.
Evidenzbasiert · Nachvollziehbar · Validiert · Gepflegt · In Ihrem Besitz
Organisierte kriminelle Gruppen, staatliche Akteure und Hackergruppen halten ein operatives Tempo, bei dem Verteidiger nicht mithalten.
Zu einer sichereren digitalen Welt beitragen, indem wir diejenigen, die unsere Gesellschaft schützen, dabei unterstützen, das Verhalten von Angreifern so tiefgehend zu verstehen, dass sie es antizipieren und ihm wirksam begegnen können.
Cyber-Threat-Intelligence und KI-generiertes Wissen in reguliertes, validiertes und handlungsrelevantes Wissen zu überführen, dem Menschen und Maschinen vertrauen können – auf offenen Standards aufgebaut und für technologische Souveränität konzipiert.
Unsere Geschichte
Von Vater und Sohn aufgebaut – abends, neben Beruf und Studium.
Hinter IdoubleS stehen Rukhsar Khan, Gründer und CEO, und sein Sohn Yusuf Khan, Mitgründer und CTO. Ihre Zusammenarbeit begann vor vielen Jahren als abendliches Forschungs- und Entwicklungsprojekt. Rukhsar Khan hatte erste Ideen entwickelt, wie sich der Reifegrad eines Security Operations Centers systematisch steigern lässt, und benötigte Unterstützung bei der Entwicklung der Prototypen. Tagsüber arbeitete er als Senior-Cyber-Security-Consultant, während sein Sohn studierte.
Die Aufnahmeprüfung stellte der Vater selbst: eine Programmieraufgabe, für die er zwei Wochen eingeplant hätte. Yusuf Khan löste sie in zwei Tagen – mit einem besseren Ergebnis, als sein Vater nach zwei Wochen von sich selbst erwartet hätte. Von da an entwickelten die beiden die Plattform gemeinsam. Aus den abendlichen Prototypen entstand die Plattform, die heute im Verteidigungssektor validiert ist.
„Ich hatte die Ideen, aber nicht die Zeit, sie zu bauen. Yusuf lieferte in zwei Tagen, wofür ich zwei Wochen gebraucht hätte – und es war besser. Das hat die Sache entschieden: Das machen wir zusammen.“
Rukhsar Khan, Gründer und CEO
Gegründet 2011, konzentrierte sich die IdoubleS Cybersecurity GmbH zunächst auf Value-Added-Reselling, spezialisiert auf Security-Monitoring- und Incident-Response-Lösungen führender US-Hersteller.
In der Erkenntnis, dass Cyberangreifer der Verteidigerseite voraus waren, entwickelte sich IdoubleS zu einer Forschungs- und Entwicklungsorganisation (F&E) mit dem Schwerpunkt, tiefere Einblicke in komplexe Advanced-Persistent-Threats zu gewinnen. Durch die Identifizierung zentraler Herausforderungen entwickelten wir Ideen und Konzepte, die darauf ausgerichtet waren, die Entwicklung wegweisender und marktfähiger Lösungen voranzutreiben.
Mit Fortschritten in F&E, dem Verfassen von Proof-of-Concept-Papieren und der Validierung unserer Ideen und Konzepte durch anerkannte globale Institutionen unseres Fachgebiets kamen wir spürbar voran.
Wir begannen, Prototyplösungen zu entwickeln, zu testen und zu validieren, die wir Innovator-Interessenten vorführten. Kommerzielle Aktivitäten zur Markterschließung für unsere Lösung begannen.
Wir erzielten bemerkenswerte frühe Markttraktion und Glaubwürdigkeit mit den Ideen, Konzepten und Prototypen von IdoubleS. Das Engagement mit Innovator-Kunden in europäischen Regierungen, der Verteidigung und der Finanzdienstleistungsbranche gewann an Dynamik.
IdoubleS positionierte sich neu als deutsches Cybersecurity-Startup, privat mit deutschem Kapital finanziert. Aufbauend auf Jahren der F&E, der Validierung von Prototypen und früher Markttraktion schärften wir unseren strategischen Fokus auf das regulierte Cyber-Threat-Modell – Vertrauen im Design verankert – und legten den Grundstein für seine Weiterentwicklung zu einer skalierbaren, marktreifen Cybersecurity-Plattform.
Wir führten verschiedene Stakeholder- und Early-Adopter-Kampagnen durch, die uns halfen, strategische Allianzen mit großen unabhängigen Softwareherstellern aufzubauen und einen Innovator-Kunden aus der Verteidigungsindustrie in unseren ersten Early-Adopter-Kunden zu verwandeln.
Weitere prospektive Early-Adopter-Kunden in europäischen Regierungen, der Verteidigung und der Finanzdienstleistungsbranche standen zur Unterzeichnung bereit.
Hochqualifizierte Entwicklungs- und F&E-Teams machten sich an den Bau der IdoubleS Cyber-Threat-Modelling-Plattform für den Markteintritt – ein reguliertes Cyber-Threat-Modell, Vertrauen im Design verankert. Jede Aussage darin ist evidenzbasiert, wiederholbar, nachvollziehbar, mit einem Vertrauensgrad versehen und von Analysten validiert. Über offene Standards verbindet sich die Plattform mit dem SIEM, EDR und den Intelligence-Werkzeugen, die eine Organisation bereits betreibt, sodass das Modell zur gemeinsamen Grundlage einer systemischen Cyberabwehr wird.
Die Plattform ist im deutschen Verteidigungssektor von der Beta bis zum Produktiv-Betrieb validiert. Ein gemeinsames Werteversprechen mit CrowdStrike sowie eine Reseller-, Integrations- und MSSP-Partnerschaft mit SVA bestehen, und das regulierte Cyber-Threat-Modell wird auf der it-sa 2026 präsentiert. Wir wachsen weiter.
Leadership
Die Menschen hinter IdoubleS.
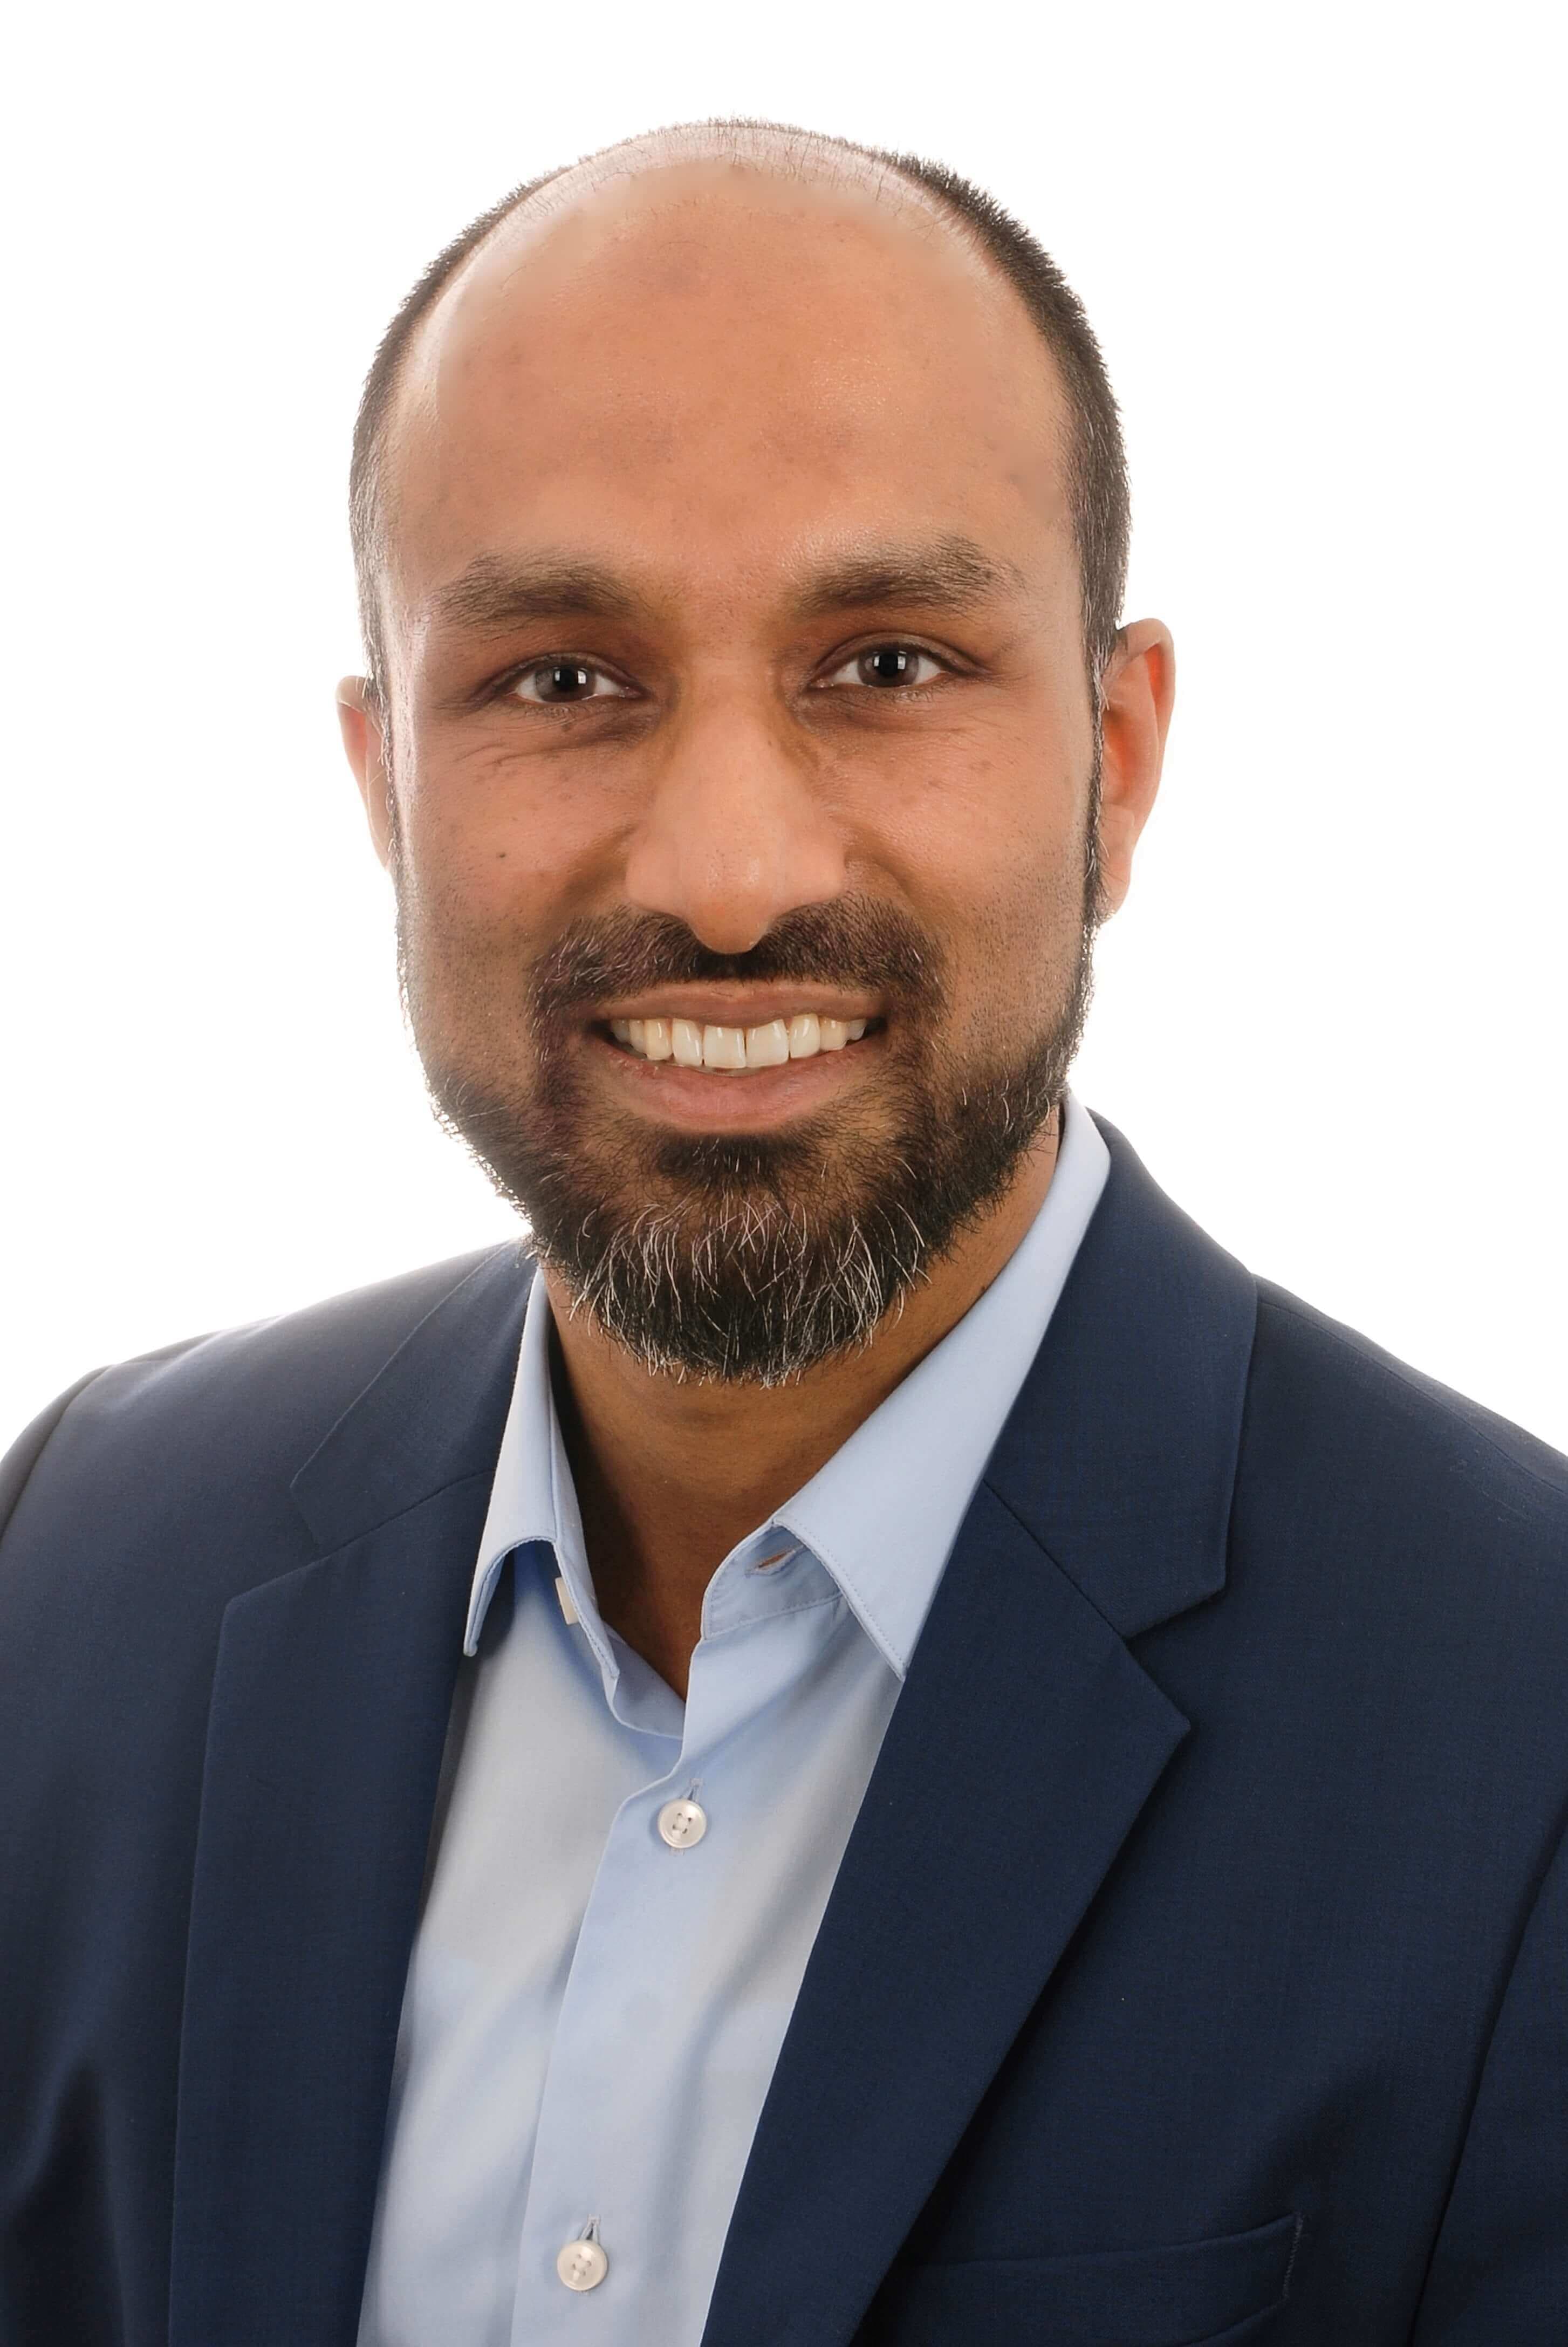
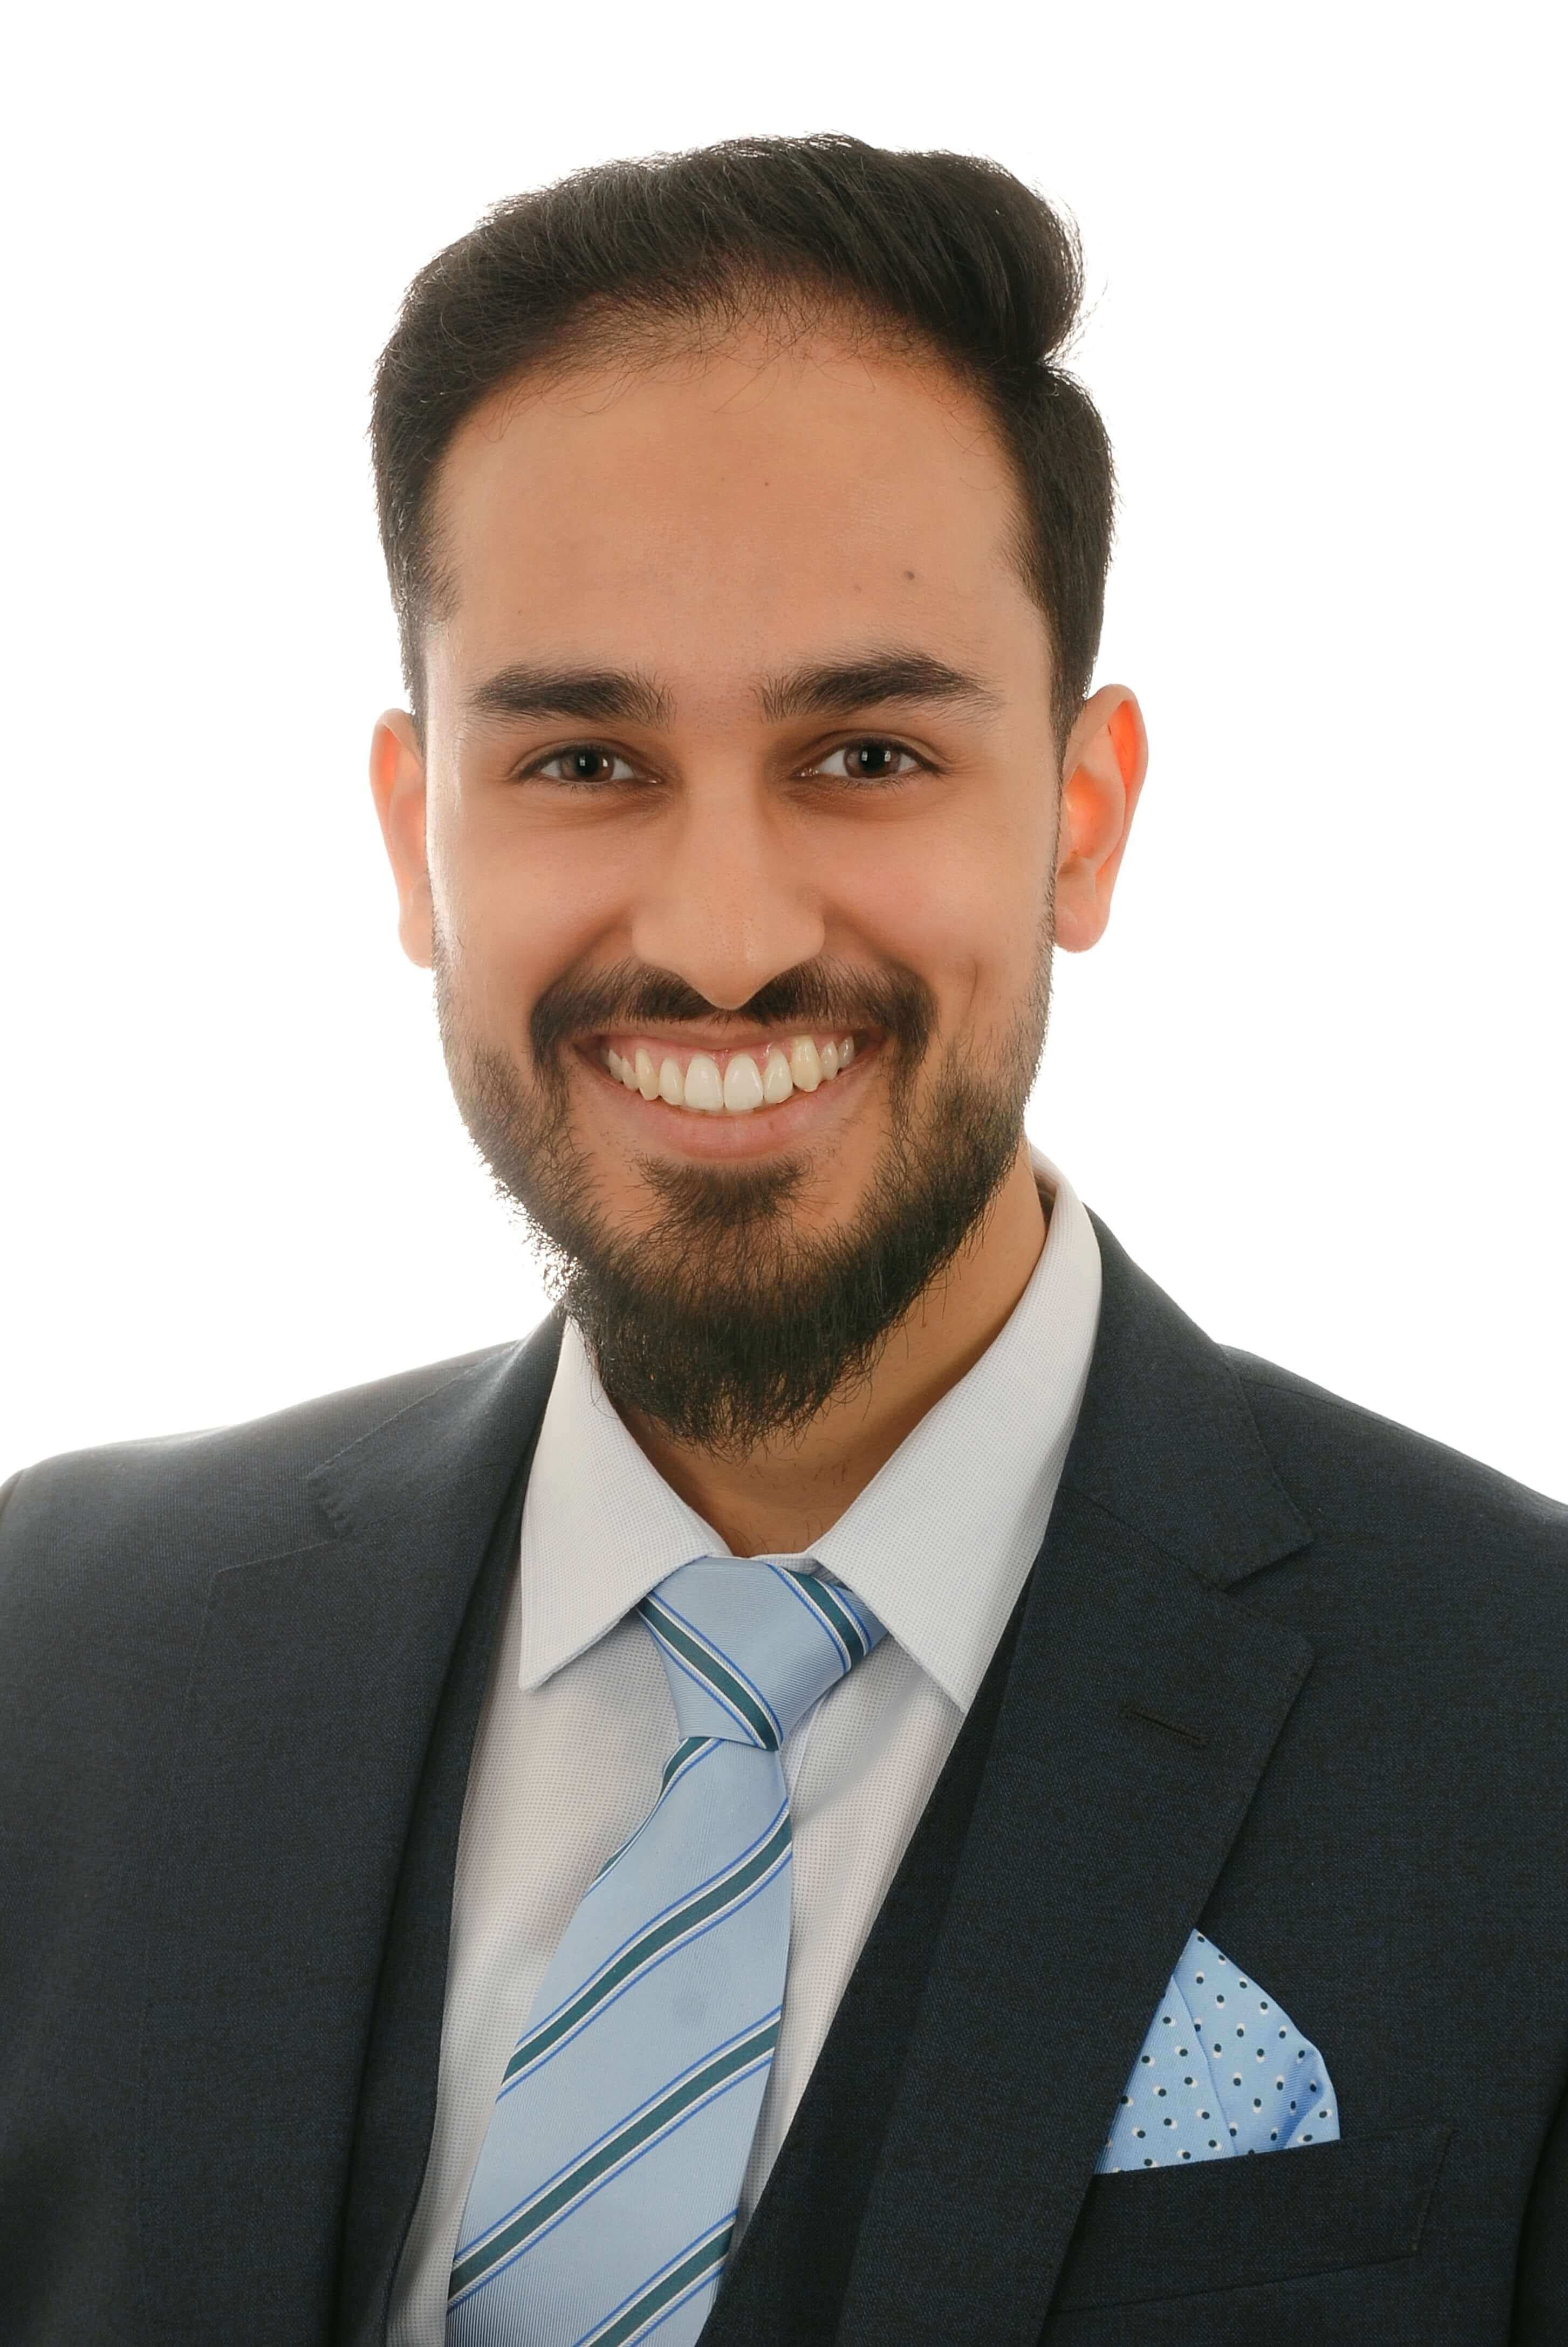
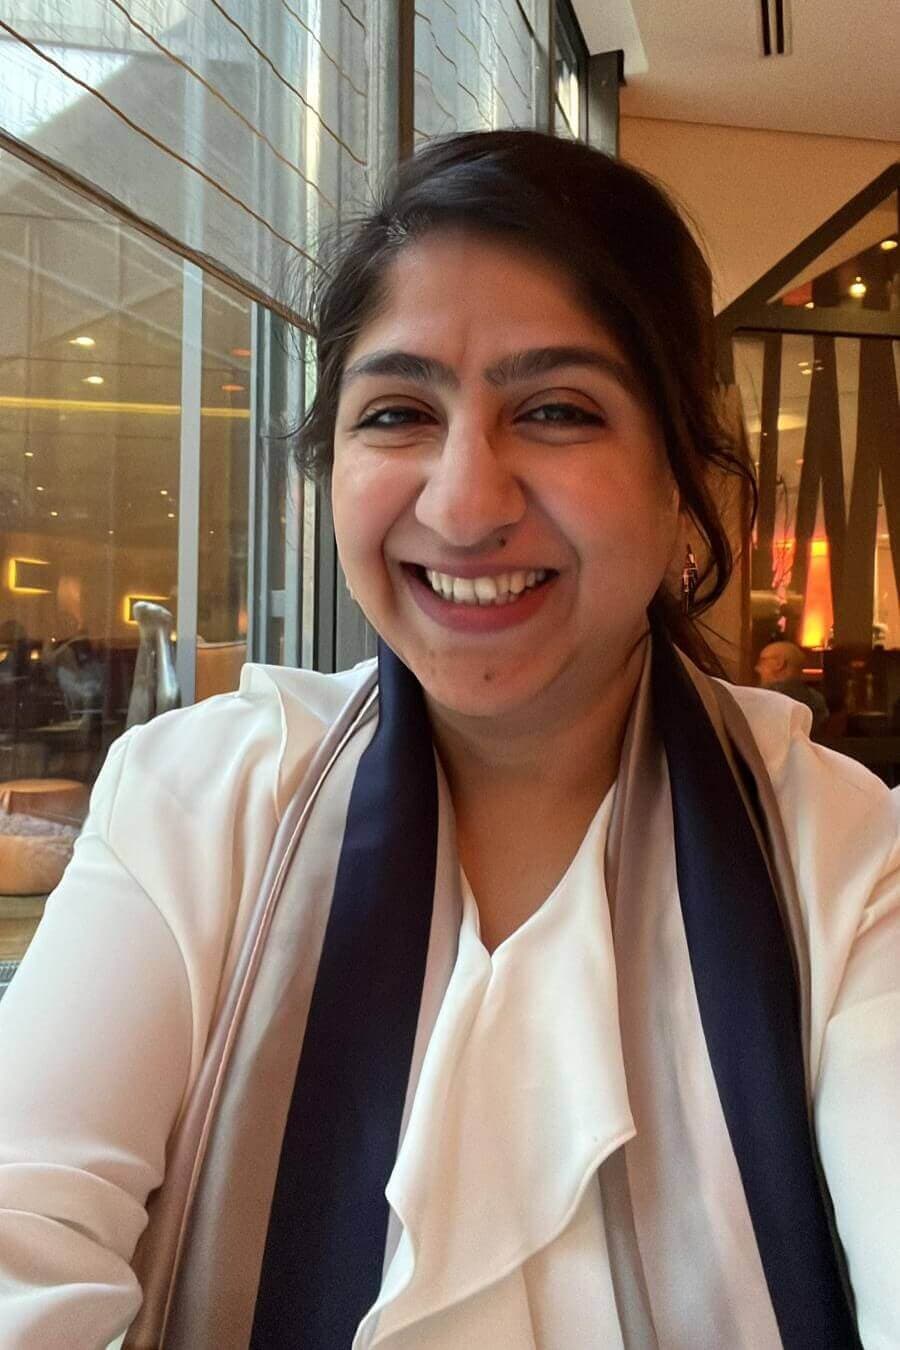
Sabrina Khan
HR-Direktorin und People Manager
Standort
Deutschland
Weimarer Str. 13 – 61130 Nidderau
Kontakt:
Tel: +49 (0) 6187 2004572
Fax: +49 (0) 6187 2004567
Vereinigte Arabische Emirate
Building A2, Dubai Digital Park, Dubai Silicon Oasis, Dubai
Kontakt:
Mobil: +971 502550178
Kontakt
Cyber Threat Intelligence operationalisieren.
Machen Sie aus den Berichten und Feeds, die Sie bereits beziehen, ein reguliertes Cyber-Threat-Modell, mit dem Ihr SOC, Ihr Risikomanagement und Ihre Geschäftsleitung arbeiten können. Sagen Sie uns, wo Sie beginnen möchten.