
Plattform · IdoubleS CTM
Ein reguliertes Modell. Mit KI erstellt, von Menschen validiert und in Ihrem Besitz.
KI liest einen Threat-Report in Sekunden, doch ihrer Ausgabe fehlen Verlässlichkeit, Vertrauensgrad und Validierung – und ein Modell, auf dessen Grundlage Ihr SOC handelt, braucht alle drei. IdoubleS CTM versieht jede Aussage mit ihrer Evidenz, ihrem Vertrauensgrad und der Entscheidung eines Analysten und speichert das Ergebnis in offenen Standards, sodass Ihr SIEM, EDR und Ihre KI-Agenten ein gemeinsames Modell statt vier unterschiedlicher Interpretationen nutzen.
So funktioniert es, auf einen Blick
Reports werden zu Attack-Graphen
Laden Sie einen Report hoch oder binden Sie eine API an. Die KI extrahiert Akteure, Taktiken, Techniken und Prozeduren in einen STIX-2.1-Attack-Graphen. Jede Aussage bleibt mit der Textstelle, aus der sie stammt, und ihrem Vertrauensgrad verknüpft.
Ihre Analysten entscheiden
Alles Extrahierte wird zunächst als Entwurf angelegt. Ein Analyst validiert, ersetzt oder verwirft den Entwurf auf Grundlage der direkt mit der Aussage verknüpften Evidenz. Die Entscheidung, ihr Autor und der Lebenszyklus werden aufgezeichnet.
Ein Modell für jedes Team
Validiertes Wissen wird zu nativen Detektionsregeln, Hunting-Hypothesen, Incident-Scope, Testszenarien und Reports, und Ihre KI-Agenten lesen dieselben Aussagen über APIs und MCP.
Bedrohungszentrisch
Wer Sie angreifen würde, und wie.
Bedrohungsakteure finden sich in langen Listen und Reports in Fließtext – doch beides sagt Ihnen nicht, welche Akteure für Ihr Unternehmen relevant sind. Die Plattform bewertet eine kuratierte Bibliothek von Akteuren anhand Ihrer Geschäftsparameter und veredelt die relevanten Reports zu Attack-Graphen – der Techniken-Verkettung und der darunterliegenden beobachtbaren Evidenz. Sie erhalten eine kurze Liste relevanter Angreifer mit jeweils einer Begründung sowie ein Modell ihres Verhaltens, hinter dem Ihre Analysten stehen können.
- Relevante Bedrohungsakteure, eingestuft nach hoher, mittlerer oder niedriger Relevanz anhand Ihrer Branchen, Regionen, Angebote, Lieferanten und Szenarien, jeweils mit Begründung.
- Attack-Graphen aus PDF, Word, HTML oder einem Link, wobei jede Aussage mit ihrer Quellpassage, ihrer Begründung und ihrem Vertrauensgrad verknüpft bleibt.
- Analystenprüfung für jede Aussage. Jede Aussage wird von einem Analysten geprüft und anschließend validiert, abgelöst, verworfen oder zur weiteren Verifikation beibehalten; die Entscheidung und der verantwortliche Analyst werden protokolliert.
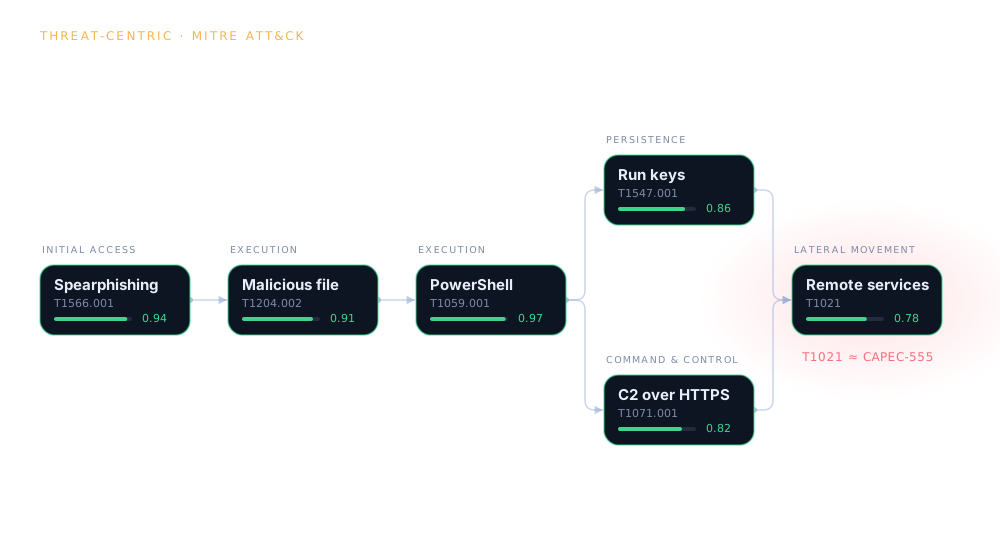
Jede Technik ist eine Aussage, aus dem Report veredelt und mit ihrer Quellpassage, einem Vertrauensgrad und der Entscheidung des Analysten direkt darunter versehen. Vier Felder und eine Prüfstufe machen den Unterschied zwischen einer plausiblen und einer verifizierten Aussage – und genau das werden Regulatoren, Auditoren und Ihre eigenen Agenten einfordern.
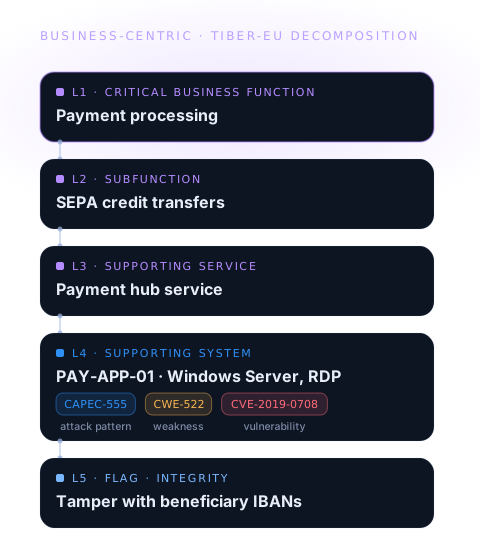
So modelliert, wie DORA und TIBER-EU eine kritische oder wichtige Funktion (CIF) beschreiben, sodass dieselbe Aufschlüsselung dem Risikomanagement, dem SOC und dem Red-Testing-Team dient.
Asset-zentrisch
Was geschützt werden muss.
Sensoren sehen Hosts und Pakete, nicht die dahinterliegende Geschäftsfunktion, und ein Schwachstellen-Score sagt nichts darüber aus, ob ein Angreifer sie überhaupt erreichen kann. Die asset-zentrische Seite modelliert Ihre kritischen Geschäftsfunktionen mit ihren Auswirkungen, den unterstützenden Systemen und technischen Komponenten, lädt die bekannten Schwächen je Komponente und berechnet die Angriffsvektoren zu jeder Funktion, priorisiert nach Eintrittswahrscheinlichkeit und Schweregrad. Risikomanagement, SOC und Red Team diskutieren dann über ein gemeinsames Bild statt über drei unterschiedliche.
- Zerlegen Sie jeden Geschäftskontext in Funktionen, Teilfunktionen, unterstützende Systeme, technische Komponenten und Drittanbieter-Abhängigkeiten, einschließlich Assets, die für Sensoren unsichtbar sind.
- Ordnen Sie jeder Komponente Schwächen und bekannte Schwachstellen zu und identifizieren Sie anschließend den Angriffsvektor, über den die jeweilige Geschäftsfunktion erreicht werden kann, einschließlich einer Einstufung je Asset.
- Bewerten Sie die Auswirkungen auf Vertraulichkeit, Integrität, Verfügbarkeit und Zugriffskontrolle im Einklang mit den regulatorischen Anforderungen.
Die Brücke
DemnächstWelche Kampagne kann welche Funktion erreichen?
Der Attack-Graph einer Kampagne wird über die Angriffsvektoren Ihrer kritischen Geschäftsfunktionen gelegt. Das Ergebnis ist eine Exposure-Liste, priorisiert nach Angreifer-Relevanz auf Basis von Motivation und Absicht statt allein nach CVSS. Und für jeden Akteur, der eine Funktion erreichen kann, wird zudem ein Threat-Szenario als Aussage mit Begründung und Vertrauensgrad festgehalten.
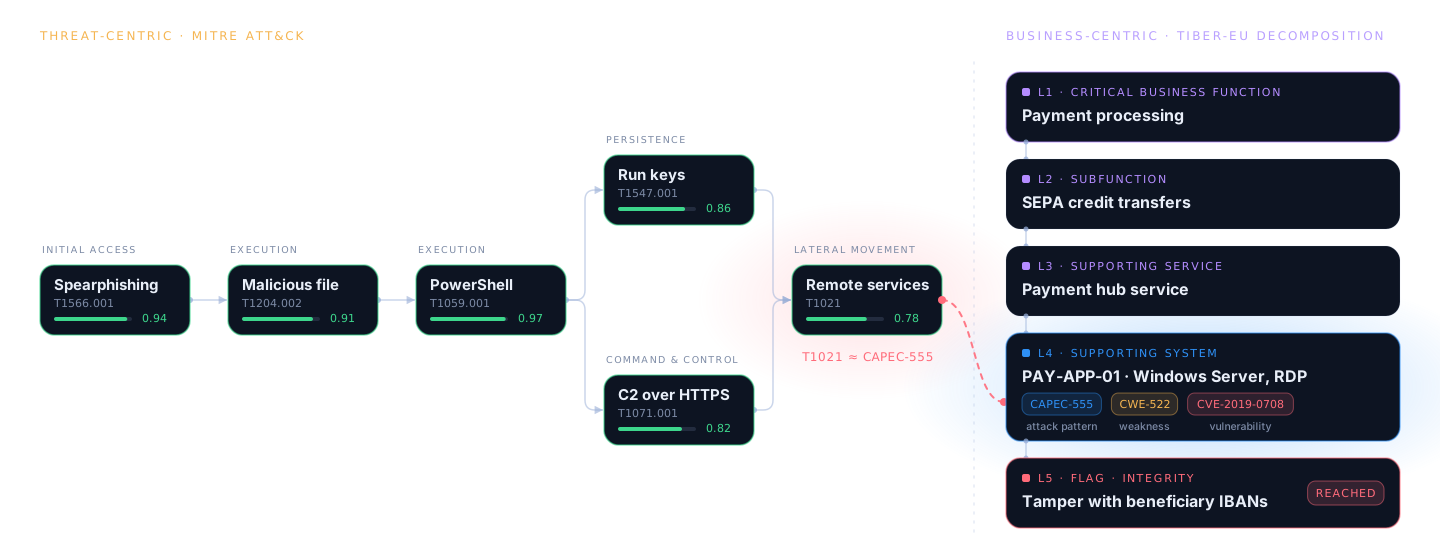
Eine Technik aus der Kampagne trifft auf ein Angriffsmuster in einem unterstützenden System und erreicht damit das Ziel der zugehörigen Geschäftsfunktion. Diese Verknüpfung ist eine Aussage wie jede andere, mit Evidenz, Vertrauensgrad und der Entscheidung eines Analysten.
Operative Ebene
Vom Modell zur Umsetzung, für Ihre Analysten und Ihre Agenten.
Wird ein Bericht viermal gelesen, entstehen vier Wahrheiten. Die operative Ebene leitet alles aus einem einzigen validierten Modell ab und erhält die Rückverfolgbarkeit bis zur zugrunde liegenden Aussage, sodass für jede Regel, jede Hypothese und jedes Testszenario jederzeit nachvollziehbar ist, warum es sie gibt und welche kritische Geschäftsfunktion damit geschützt wird. Einmal verarbeiten, überall wiederverwenden.
Native SIEM- und EDR-Regeln
Aus dem Graphen abgeleitete Detektionslogik, abgeglichen mit dem, was in Ihrer Umgebung sichtbar ist, und als native Regeln für Ihre SIEM- und EDR-Systeme ausgegeben. Die Abdeckung je Angreifer wird zu einer Kennzahl.
Hypothesen und Incident-Scope
Aus der Vorgehensweise des Angreifers abgelesene Hunting-Hypothesen, Untersuchungsfragen und Incident-Scope in der Reihenfolge des Angreifers. Technik, Logquelle und Event.
TIBER-EU-Ergebnisse und auditfähige Berichte
Threat-Profile und -Szenarien je kritischer Geschäftsfunktion für TIBER-EU und DORA, geprüft und als PDF exportiert.
Das Modell in Datenform
STIX-2.1-Bundles, JSON, CSV und APIs. Unser STIX-2.1-Erweiterungsschema ist öffentlich zugänglich, sodass kompatible STIX-Tools und -Visualisierungswerkzeuge ihre Parser erweitern und den vollständigen Graphen einlesen können. Nichts bleibt an die Plattform gebunden.
Eine gemeinsame Wissensebene für alle
Ihre eigenen Agenten oder die Ihrer SOC-Plattform arbeiten über APIs und MCP mit den validierten Aussagen. Sie lesen validierten Zustand. Plattform wechseln, Wissen behalten.
Triage, Hunting, Exposure und Response
Eigene Agenten auf dem validierten Modell, die ihre Ergebnisse jeweils an Ihre Analysten übermitteln, damit diese darüber entscheiden können.
Bereitstellung und Souveränität
Bereitgestellt nach Ihren Anforderungen.
Sicherheitsplattformen werden zunehmend aus der Cloud bereitgestellt, und die Verarbeitung innerhalb der jeweiligen Region ist die gängige Antwort auf Souveränitätsanforderungen. Sie sagt jedoch wenig darüber aus, wo Daten, Modelle und Sicherheitswissen liegen. IdoubleS CTM läuft in der Cloud, On-Premises oder Air-Gapped, mit den KI-Modellen innerhalb Ihrer eigenen Umgebung, auf Basis offener Standards und Open-Source-Grundlagen. Daten, Modelle und das regulierte Wissen verbleiben in Ihrer Umgebung, und Sie entscheiden, wo sie liegen.
Verfügbarkeit
Was heute verfügbar ist, und was als Nächstes kommt.
Relevante Bedrohungsakteure und Bedrohungsbewertung mit Begründung
Attack-Graphen aus Berichten, Nachweis und Vertrauensgrad je Aussage sowie Analystenprüfung
Detektionslogik und native SIEM- und EDR-Regeln sowie Abdeckung je Angreifer
Kritische Geschäftsfunktionen, Asset-Inventar mit zugehörigen Schwächen sowie Angriffsvektoren je Funktion
Berichterstellung mit Live-Blöcken, TLP-Kennzeichnung, Überprüfungs-Workflow und PDF-Export
STIX-2.1-, JSON-, CSV- und API-Exporte sowie Ihre eigenen KI-Agenten auf dem validierten Modell
Single Sign-on, Multi-Faktor-Authentifizierung, Rollen, Geschäftseinheiten und Lizenzen
Die Brücke: Kampagnen-Expositions-Zuordnung über Ihre kritischen Geschäftsfunktionen hinweg
IdoubleS-Agenten für Triage, Hunting, Detection-Engineering, Exposure-Management und Response
MCP-Server für die Agenten Ihrer SOC-Plattform, live auf dem validierten Modell
Weitere native SIEM- und EDR-Module
Testen Sie es mit Ihrem eigenen Report
Bringen Sie einen Threat-Report mit. Nehmen Sie ein reguliertes Modell mit.
In einer Demo veredeln wir einen Report Ihrer Wahl, durchlaufen die Analystenprüfung und zeigen die native Regel, die daraus für Ihr SIEM erzeugt wird.
Kontakt
Cyber Threat Intelligence operationalisieren.
Machen Sie aus den Berichten und Feeds, die Sie bereits beziehen, ein reguliertes Cyber-Threat-Modell, mit dem Ihr SOC, Ihr Risikomanagement und Ihre Geschäftsleitung arbeiten können. Sagen Sie uns, wo Sie beginnen möchten.